Playwright con TypeScript: Guía Definitiva de Arquitectura, Mejores Prácticas y Testing E2E Escalable
Guía arquitectónica de nivel empresarial para construir suites de tests funcionales E2E con Playwright y TypeScript. Domina Fixtures personalizados, gestión de sesión con StorageState, Component Object Models, factorías de datos y sharding en CI/CD.
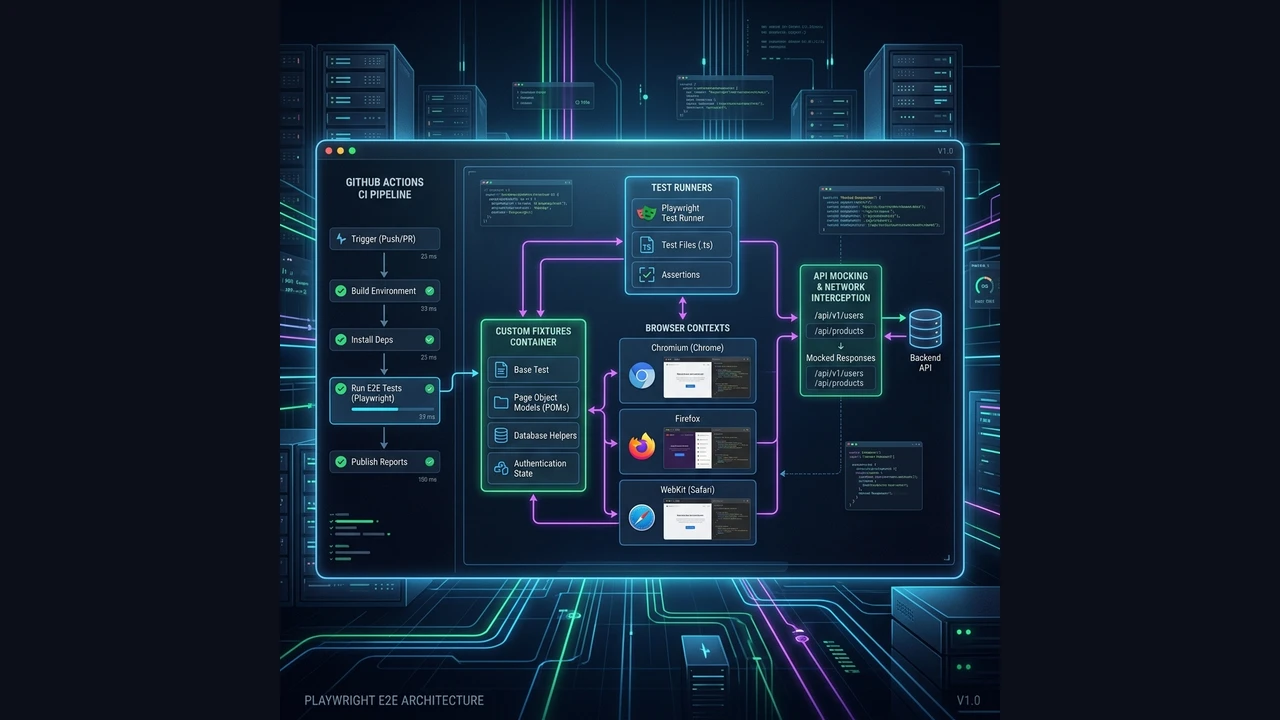
En el desarrollo de software corporativo actual, las pruebas funcionales End-to-End (E2E) han dejado de ser una fase manual tardía de QA para erigirse en el filtro decisivo de las canalizaciones de entrega continua. Sin embargo, organizaciones técnicas de todo el mundo sufren los mismos problemas recurrentes: suites inestables (flaky tests), tiempos de ejecución desesperantemente lentos, selectores frágiles y bases de código de prueba inasumibles de mantener.
Playwright, el motor de automatización de código abierto impulsado por Microsoft, combinado con la seguridad de tipos y la estructura de TypeScript, ofrece el stack tecnológico definitivo para crear infraestructuras de QA deterministas y de alto rendimiento.
Como arquitectos de software, debemos aplicar al código de pruebas la misma disciplina, patrones de diseño y estándares que exigimos al código de producción. En esta guía integral, exploramos patrones avanzados, arquitecturas modulares, estrategias de datos independientes y técnicas de escalado en CI/CD necesarias para mantener cientos o miles de tests E2E sin mermar la velocidad de desarrollo.
1. El Salto de Paradigma en E2E: ¿Por Qué Playwright + TypeScript?
Históricamente, la automatización web dependía de Selenium (vía el protocolo HTTP de WebDriver) o Cypress (con su bucle de ejecución interno en el navegador). Playwright cambia sustancialmente las reglas gracias a varias ventajas arquitectónicas:
- Protocolo Nativo WebSocket / CDP: Comunicación directa con los motores de renderizado mediante canales bidireccionales de baja latencia sin el retardo de polling HTTP.
- Aislamiento Ultrarrápido con
BrowserContext: En lugar de arrancar un nuevo proceso de navegador por cada test (lo que consume segundos), Playwright genera instancias ligeras y aisladas deBrowserContexten cuestión de milisegundos, similar a abrir pestañas en modo incógnito. - Espera Automática de Accionabilidad (Auto-Waiting): Antes de interactuar con un elemento (clic, escritura, selección), Playwright valida que esté en el DOM, visible, estable (sin transiciones activas), receptivo a eventos y habilitado.
- Ecosistema TypeScript Nativo: Tipado estricto en selectores, aserciones personalizadas, estado de contexto y fixtures, detectando errores de refactorización en tiempo de compilación.
2. Arquitectura de Proyecto Empresarial y Organización Modular
La causa principal del fracaso a largo plazo de las suites E2E es la ausencia de fronteras estructurales nítidas. Permitir que los archivos de especificación manipulen directamente selectores DOM o gestionen cabeceras HTTP en crudo degrada rápidamente el proyecto.
Capas de la Arquitectura
Una arquitectura sólida de testing E2E segrega responsabilidades en cuatro capas bien diferenciadas:
- Capa de Presentación: Selectores guiados por accesibilidad y abstracciones de elementos de interfaz.
- Capa de Dominio y Acción: Component Object Models (COM) y Page Objects que encapsulan los flujos de usuario.
- Capa de Datos: Factorías y constructores (Builders) que suministran modelos de prueba aleatorios y válidos.
- Capa de Infraestructura: Fixtures personalizados, clientes de API, estados de almacenamiento de autenticación y configuración ambiental.
Estructura de Directorios
e2e/
├── config/
│   ├── env.config.ts
│   └── playwright.config.ts
├── src/
│   ├── api/                # Clientes API para configuración rápida y limpieza
│   │   ├── AuthApiClient.ts
│   │   └── UserApiClient.ts
│   ├── components/         # Component Object Models (COM) reutilizables
│   │   ├── DataGrid.ts
│   │   ├── Modal.ts
│   │   └── Navbar.ts
│   ├── factories/          # Generadores de datos (Faker + Patrón Builder)
│   │   ├── orderFactory.ts
│   │   └── userFactory.ts
│   ├── fixtures/           # Contenedor IoC y extensiones personalizadas
│   │   ├── auth.fixture.ts
│   │   ├── index.ts
│   │   └── page.fixture.ts
│   ├── pages/              # Page Objects por ruta
│   │   ├── CheckoutPage.ts
│   │   ├── DashboardPage.ts
│   │   └── LoginPage.ts
│   └── utils/              # Matchers propios, loggers y funciones auxiliares
│       ├── customMatchers.ts
│       └── logger.ts
└── tests/                  # Especificaciones funcionales
    ├── auth/
    │   └── login.spec.ts
    ├── checkout/
    │   └── payment.spec.ts
    └── dashboard/
        └── analytics.spec.ts
Component Object Model (COM) frente al Page Object Model (POM) Monolítico
Los Page Object Models tradicionales suelen derivar en “objetos dios” de 800 líneas con selectores de cabeceras, pies de página, barras laterales, tablas y formularios mezclados.
La arquitectura moderna sustituye estos POMs monolíticos por el Component Object Model (COM):
- Páginas: Capas ligeras de orquestación que representan rutas y componen componentes.
- Componentes: Estructuras de UI modulares y reutilizables (una tabla de datos, un diálogo modal, etc.).
// src/components/DataGrid.ts
import { Locator, Page } from "@playwright/test";

export class DataGrid {
  readonly table: Locator;
  readonly rows: Locator;

  constructor(
    private readonly page: Page,
    containerLocator?: Locator
  ) {
    this.table = containerLocator ?? page.getByRole("table");
    this.rows = this.table.getByRole("row");
  }

  async getRowByText(text: string): Locator {
    return this.rows.filter({ hasText: text });
  }

  async getCell(rowText: string, columnIndex: number): Locator {
    const row = await this.getRowByText(rowText);
    return row.getByRole("cell").nth(columnIndex);
  }

  async clickRowAction(rowText: string, actionName: string): Promise<void> {
    const row = await this.getRowByText(rowText);
    await row.getByRole("button", { name: new RegExp(actionName, "i") }).click();
  }
}
// src/pages/DashboardPage.ts
import { Page } from "@playwright/test";
import { DataGrid } from "../components/DataGrid";
import { Navbar } from "../components/Navbar";
export class DashboardPage {
readonly navbar: Navbar;
readonly userGrid: DataGrid;
constructor(private readonly page: Page) {
this.navbar = new Navbar(page);
this.userGrid = new DataGrid(page, page.getByTestId("user-management-grid"));
}
async goto(): Promise<void> {
await this.page.goto("/dashboard");
}
}3. Inversión de Control (IoC) con Fixtures Personalizados
Instanciar Page Objects manualmente con const loginPage = new LoginPage(page) dentro de bloques beforeEach propicia duplicación y acoplamiento excesivo.
Playwright incorpora un mecanismo nativo de Inversión de Control (IoC) mediante test.extend<T>(), que opera como un contenedor de Inyección de Dependencias administrando ciclos de vida, destrucción y resolución de dependencias automáticamente.
Alcances de los Fixtures (Scopes)
- Ámbito Test (Test-Scoped): Se recrea de forma aislada para cada función de test (idóneo para Page Objects, páginas limpias del navegador y clientes API).
- Ámbito Worker (Worker-Scoped): Se instancia una sola vez por cada proceso paralelo (óptimo para conexiones a bases de datos compartidas o preparación global de autenticación).
Implementación de Fixtures Avanzados
// src/fixtures/index.ts
import { test as base, Page } from "@playwright/test";
import { LoginPage } from "../pages/LoginPage";
import { DashboardPage } from "../pages/DashboardPage";
import { UserApiClient } from "../api/UserApiClient";
import { User, userFactory } from "../factories/userFactory";

// 1. Declarar la firma tipada de los fixtures
type AppFixtures = {
  loginPage: LoginPage;
  dashboardPage: DashboardPage;
  userApi: UserApiClient;
  authenticatedUser: User;
};

// 2. Extender el test base con inyección de dependencias
export const test = base.extend<AppFixtures>({
  loginPage: async ({ page }, use) => {
    await use(new LoginPage(page));
  },

  dashboardPage: async ({ page }, use) => {
    await use(new DashboardPage(page));
  },

  userApi: async ({ request }, use) => {
    await use(new UserApiClient(request));
  },

  // Fixture con lógica de setup y teardown
  authenticatedUser: async ({ userApi }, use) => {
    // Setup: Crear usuario efímero vía API
    const user = userFactory.create({ role: "ADMIN" });
    await userApi.createUser(user);

    // Entregar el usuario al test
    await use(user);

    // Teardown: Eliminar el usuario en backend al terminar la prueba
    await userApi.deleteUser(user.id);
  },
});

export { expect } from "@playwright/test";
Especificaciones Limpias Mediante Inyección
El test recibe los objetos listos y configurados directamente a través de desestructuración de parámetros:
// tests/dashboard/user-management.spec.ts
import { test, expect } from "../../src/fixtures";

test.describe("Gestión de Usuarios", () => {
  test("permite al administrador desactivar usuarios registrados", async ({
    loginPage,
    dashboardPage,
    authenticatedUser,
  }) => {
    await loginPage.goto();
    await loginPage.loginWithCredentials(authenticatedUser.email, authenticatedUser.password);

    await dashboardPage.userGrid.clickRowAction(authenticatedUser.email, "Deactivate");

    const statusCell = await dashboardPage.userGrid.getCell(authenticatedUser.email, 3);
    await expect(statusCell).toHaveText("Inactive");
  });
});
4. Localizadores Resilientes y Eliminación de Inestabilidad
La inestabilidad (flakiness) suele tener dos culpables: selectores frágiles atados al diseño visual y pausas arbitrarias (sleep).
Jerarquía de Localizadores Guiada por Accesibilidad
Prioriza siempre los selectores en este orden:
getByRole: Apunta a elementos semánticos accesibles (button,heading,checkbox,dialog,tab). Reproduce fielmente cómo interactúan los usuarios reales.getByLabel: Óptimo para campos de formulario asociados a etiquetas<label>.getByText: Para validación de contenido textual estático.getByTestId: Recurso de respaldo para elementos dinámicos sin rol semántico claro (data-testid).
// ❌ ANTI-PATRÓN: Selector CSS acoplado a estilos dinámicos
page.locator("div.main-container > form > div:nth-child(2) > button.css-1a2b3c");

// ❌ ANTI-PATRÓN: Consulta XPath dependiente de la posición en el árbol
page.locator("//html/body/div[2]/section/div/button[text()='Submit']");

// ✅ BUENA PRÁCTICA: Localizador por rol semántico y expresión regular
page.getByRole("button", { name: /confirmar pago/i });

// ✅ BUENA PRÁCTICA: Localizador por etiqueta accesible de formulario
page.getByLabel("Correo Electrónico");

// ✅ BUENA PRÁCTICA: Identificador de prueba explícito
page.getByTestId("checkout-summary-total");
Prohibición Tajante de page.waitForTimeout()
// ❌ TOTALMENTE DESACONSEJADO EN SUITES EMPRESARIALES
await page.waitForTimeout(5000); // Ralentiza y genera falsos positivos
Confía siempre en las Web-First Assertions de Playwright, que reintentan automáticamente la verificación hasta que se cumple o expira el tiempo límite:
// ✅ BUENA PRÁCTICA: Aserción con reintento automático
await expect(page.getByRole("status")).toHaveText("Pedido tramitado con éxito", {
  timeout: 10_000,
});
5. Autonomía en Datos de Prueba: Factorías y Patrón Builder
Compartir datos estáticos (ej. usar testuser@empresa.com en 50 pruebas paralelas) genera condiciones de carrera en cuanto varios tests mutan el estado a la vez.
Patrón Builder con @faker-js/faker
Genera datos aleatorios, reproducibles y aislados en cada ejecución:
// src/factories/userFactory.ts
import { faker } from "@faker-js/faker";

export interface User {
  id: string;
  firstName: string;
  lastName: string;
  email: string;
  role: "ADMIN" | "USER" | "MANAGER";
}

export const userFactory = {
  create: (overrides?: Partial<User>): User => ({
    id: faker.string.uuid(),
    firstName: faker.person.firstName(),
    lastName: faker.person.lastName(),
    email: faker.internet.email({ provider: "labitcode-test.com" }),
    role: "USER",
    ...overrides,
  }),
};
6. Autenticación de Alta Velocidad (StorageState)
Realizar el flujo completo de inicio de sesión visual (rellenar formulario, gestionar 2FA, esperar redirecciones) antes de cada archivo de prueba arruina los tiempos de ejecución.
Autenticación por Roles con Proyectos de Setup
Autentica cada rol una sola vez por suite y conserva el estado de la sesión (cookies y localStorage) en disco mediante storageState:
// tests/auth.setup.ts
import { test as setup, expect } from "@playwright/test";

const adminAuthFile = "playwright/.auth/admin.json";

setup("autenticar como administrador", async ({ page }) => {
  await page.goto("/login");
  await page.getByLabel("Correo Electrónico").fill(process.env.ADMIN_EMAIL!);
  await page.getByLabel("Contraseña").fill(process.env.ADMIN_PASSWORD!);
  await page.getByRole("button", { name: "Iniciar Sesión" }).click();

  await page.waitForURL("/dashboard");
  await expect(page.getByRole("heading", { name: /panel de administración/i })).toBeVisible();

  // Guardar estado de almacenamiento
  await page.context().storageState({ path: adminAuthFile });
});
Y en playwright.config.ts:
// playwright.config.ts
import { defineConfig, devices } from "@playwright/test";

export default defineConfig({
  projects: [
    {
      name: "setup",
      testMatch: /.*\.setup\.ts/,
    },
    {
      name: "admin-chromium",
      use: {
        ...devices["Desktop Chrome"],
        storageState: "playwright/.auth/admin.json",
      },
      dependencies: ["setup"],
      testMatch: /.*admin.*\.spec\.ts/,
    },
  ],
});
7. Interceptación y Simulación de Red (page.route)
Aunque las pruebas E2E deben validar flujos reales, consultar pasarelas de pago o APIs externas (Stripe, Twilio, SendGrid) en canalizaciones continuas resulta lento, costoso o sujeto a límites de tráfico.
test("muestra modal de error ante rechazo en pasarela de pago", async ({ page }) => {
  await page.route("**/v1/subscriptions", async (route) => {
    await route.fulfill({
      status: 402,
      contentType: "application/json",
      body: JSON.stringify({
        error: { code: "card_declined", message: "Tarjeta rechazada." },
      }),
    });
  });

  await page.goto("/billing");
  await page.getByRole("button", { name: "Suscribirse" }).click();

  await expect(page.getByRole("dialog")).toContainText("Tarjeta rechazada.");
});
8. Escalado en CI/CD: Paralelismo y Particionado (Sharding)
Para mantener los tiempos de integración por debajo de los 10 minutos, distribuye la suite de pruebas entre múltiples máquinas virtuales en paralelo con el flag nativo --shard de Playwright:
# En GitHub Actions: matriz de 4 ejecutores en paralelo
strategy:
  fail-fast: false
  matrix:
    shard: [1, 2, 3, 4]
steps:
  - run: npx playwright test --shard=${{ matrix.shard }}/4
Al terminar, unifica los reportes generados con npx playwright merge-reports ./all-blob-reports --reporter=html para obtener un informe consolidado.
Matriz Resumen de Buenas Prácticas
| Área | ❌ Anti-Patrón (A Evitar) | ✅ Buena Práctica (Recomendada) |
|---|---|---|
| Selectores | Clases CSS volátiles (.btn-3x) o consultas XPath rígidas. | Localizadores semánticos accesibles (getByRole, getByLabel). |
| Sincronización | Esperas forzadas arbitrarias (page.waitForTimeout(5000)). | Auto-waiting y aserciones Web-First (expect(loc).toBeVisible()). |
| Autenticación | Repetir login por UI en cada test individual. | Reutilizar sesiones con storageState en proyectos de configuración. |
| Patrón de Diseño | Page Objects monolíticos con cientos de métodos. | Component Object Models (COM) encapsulados y reutilizables. |
| Inyección Dependencias | Instanciar clases a mano (new Page()) en cada prueba. | Extender test.extend<T>() con Fixtures para gestión automática. |
| Datos de Prueba | Usuarios y entidades fijas compartidas entre tests. | Factorías y Builders dinámicos con Faker. |
| Tráfico Externo | Consultar servicios externos de pago en cada build de CI. | Interceptar y mockear llamadas mediante page.route(). |
Conclusión
El éxito de una suite E2E en entornos exigentes depende de pasar de “escribir scripts sueltos” a diseñar una ingeniería robusta de pruebas. Aplicando Component Object Models, fixtures con inversión de control, almacenamiento de credenciales y paralelismo con particionado, tu equipo mantendrá una cobertura exhaustiva sin degradar los tiempos de despliegue continuo.
Únete a la conversación
¿Tienes alguna opinión sobre este contenido? Compártela en redes sociales o contáctanos directamente.
Artículos Relacionados
Anatomía de un Volcado de Secretos en CI/CD: Análisis DevSecOps, Vectores de Ataque y Blindaje de GitHub Actions
Disección técnica detallada del funcionamiento de secretos en GitHub Actions, los riesgos de toJSON(secrets), modelado de amenazas en CI/CD (PwnRequest, secuestro de cadena de suministro) y guía de defensa en profundidad para auditar credenciales.
Desarrollo Guiado por Especificaciones en la Era de la IA: OpenSpec vs. GitHub Spec Kit
Por qué el 'vibe coding' fracasa a escala y cómo el Desarrollo Guiado por Especificaciones (SDD) convierte a los agentes de IA en aliados fiables de ingeniería. Comparativa técnica de OpenSpec y GitHub Spec Kit con flujos de trabajo, comandos y patrones de arquitectura.
La Startup Autónoma: Creando un Equipo de Agentes de IA con Hermes
Guía práctica y con código completo para construir un equipo autónomo de agentes de IA con Hermes (Nous Research): ingeniería, marketing, seguridad, DevOps y ventas en piloto automático. Configuraciones reales, habilidades y cron jobs.